Shadow AI - Risiko erkennen und mit Governance steuern
Shadow AI entsteht oft dort, wo Mitarbeitende schneller handeln müssen, als die IT reagieren kann. Erfahren Sie, warum…
Weiterlesen →Die Cyber Security Trends 2026 zeigen deutlich: Mehr Security-Tools bringen nicht automatisch mehr Sicherheit. Nicht einzelne Produkte, sondern kundenzentrierte Lösungen machen den Unterschied.
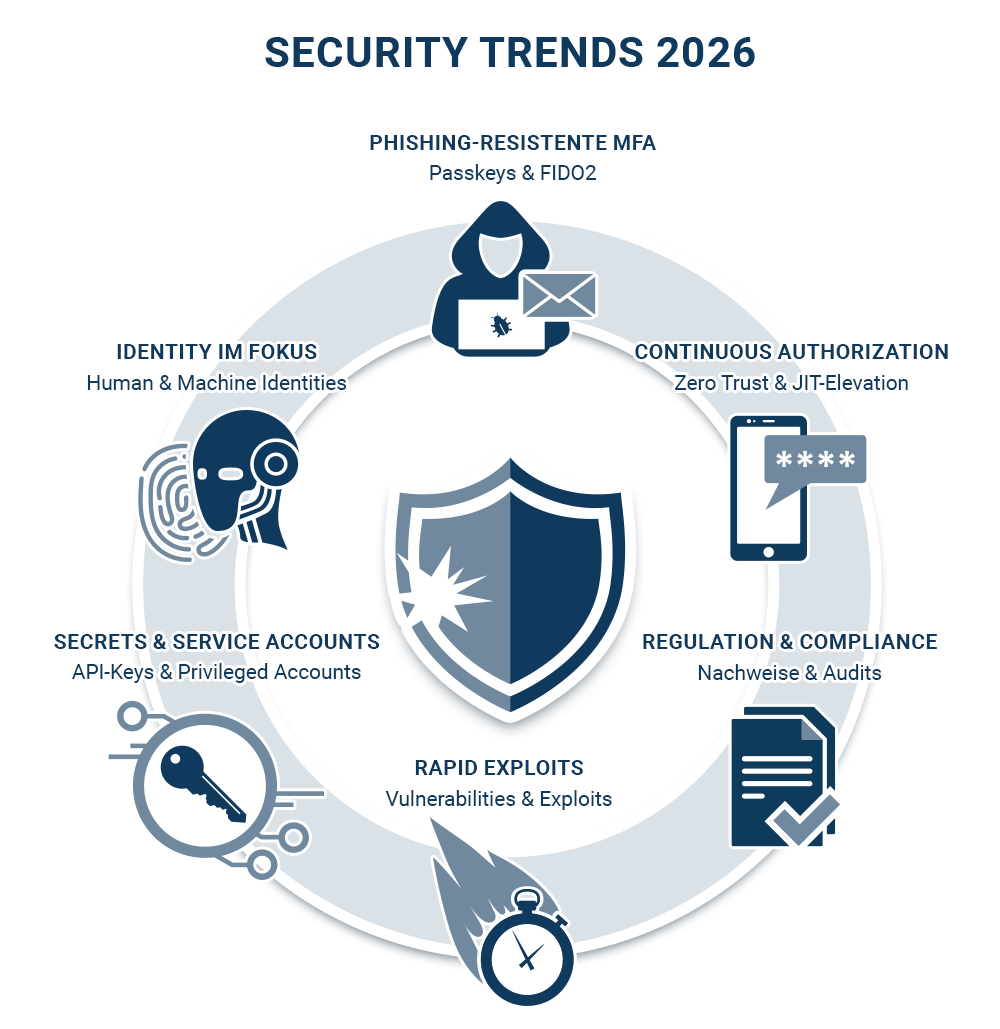
KI-gestützte Angriffe, immer schneller ausgenutzte Schwachstellen und eine komplexe EU-Regulatorik wie NIS2 und DORA erhöhen zusätzlich den Druck auf CISOs, IT-Leiter und Compliance-Verantwortliche.
Der gemeinsame Nenner dieser Entwicklungen: Identity & Access Management (IAM) wird zum zentralen Steuerhebel für Risikoreduktion, Nachweisfähigkeit und Resilienz.

IAM wird zum wichtigsten Steuerhebel der Cyber Defense.
Klassische Authentifizierung reicht nicht mehr aus.
Transparenz, Rotation und Least Privilege werden entscheidend.
Kontinuierliche Autorisierung und Nachweisfähigkeit werden Pflicht.
Das klassische Modell (einmal einloggen, dann ist alles gut) passt nicht mehr zu Cloud, APIs und AI Agents. Der Trend geht 2026 zu einer laufenden Autorisierung:
Hier nun treffen Security und IAM operativ zusammen: IAM liefert die Policy, Security die Telemetrie – gemeinsam entsteht so Realtime Control.
Die Zeit zwischen Disclosure und Exploit schrumpft. Warum das IAM-relevant ist: Patchen bleibt Pflicht, aber IAM entscheidet, ob ein erfolgreicher Exploit zur Katastrophe oder nur zu einem isolierten Incident wird.
Ein besonders teurer Cyber Security Trend 2026: kompromittierte Service Accounts, API-Keys, Certificates und Secrets. Gründe dafür sind lange Gültigkeiten, fehlendes Ownership, zu breite Berechtigungen sowie eine mangelnde Rotation/Discovery.
Mandiant beschreibt Cloud-Kompromittierungen unter anderem durch Identitäts- und Policy-Lücken sowie Fehlkonfigurationen, die über klassische Perimeter hinausgehen.
Was CISOs und IT-Leiter daher jetzt priorisieren sollten:
In vielen Organisationen fehlt die vollständige Transparenz über vorhandene Non-Human Identities (NHIs) wie Zertifikate, SSH-Keys oder Service-Accounts.
Mit der OEDIV NHI-Inventarisierung erhalten Sie in nur 6 Tagen eine Bestandsaufnahme aller Zertifikate und SSH-Keys, eine klare Risikobewertung nach aktuellen Sicherheitsstandards und konkrete Handlungsempfehlungen für Compliance und Automatisierung.
Der Mehrwert: 100 % Transparenz, weniger Risiko und ein präziser Fahrplan für eine wirkungsvolle Governance.

Mit NIS2 steigen die Anforderungen an Cybersecurity Risk Management Maßnahmen. Für den Finanzsektor und IKT-Dienstleister in dessen Lieferkette kommt parallel DORA mit einem klaren Fokus auf Resilienz, Tests und Drittparteiensteuerung.
Wichtig für Compliance-Verantwortliche: IAM wird damit zum Audit-Backbone, weil es Nachweise erzeugt wie:
Security-Teams planen 2026 mehr AI und Automation im Betrieb. Aber: Je mehr autonome Systeme handeln, desto mehr gilt: jede Automatisierung braucht eine wirksame Identity Governance (wer/was darf was, mit welchem Scope, wie wird es entzogen, wie wird es überwacht).
Konkrete IAM-Guardrails für AI/Agents:
Die Cyber Security-Trends 2026 verdichten sich auf eine Botschaft: Wer Identitäten, Rechte und Sessions kontrolliert, kontrolliert das Risiko. IAM dient dabei nicht nur der Authentisierung, sondern ist auch ein Betriebsmodell aus Governance (IGA), Privilegienkontrolle (PAM), kontinuierlicher Autorisierung, Non-Human-Identity-Schutz und messbarer Nachweisfähigkeit für NIS2 und DORA.
Wenn Sie 2026 weniger Risiko bei mehr Komplexität erreichen wollen, lohnt sich ein pragmatischer Einstieg über:
Vor allem lohnt es sich dabei, auf einen branchenerfahrenen Cybersecurity-Partner zu setzen, der sich als ein echter Dienstleister versteht und praxiserprobte Lösungen in den Mittelpunkt stellt. Gemeinsam kann so digitale Sicherheit in einen echten Wettbewerbsvorteil verwandelt werden – durch skalierbare Zero-Trust-Modelle, klare Identitäten und eine gelebte Sicherheitskultur.
Abonnieren Sie unseren Newsletter und erhalten Sie regelmäßig Einblicke
zu Identity & Access Management.

Shadow AI entsteht oft dort, wo Mitarbeitende schneller handeln müssen, als die IT reagieren kann. Erfahren Sie, warum…
Weiterlesen →
Ein digitaler Lebenszyklus endet nie mit dem Onboarding, weshalb eine durchgängige Identitäts- und Zugriffsstrategie das Fundament moderner Unternehmenssicherheit…
Weiterlesen →
Erfahren Sie, warum abgelaufene Zertifikate zum Geschäftsrisiko werden können, welche Herausforderungen kürzere Zertifikatslaufzeiten mit sich bringen und wie…
Weiterlesen →Lassen Sie uns gemeinsam bewerten, wie resilient und zukunftssicher Ihr Identity &
Access Management wirklich ist.
Wir verwenden Cookies, um unsere Website und unseren Service zu optimieren. Zusätzlich verwenden wir Matomo (ehemals Piwik) die Open-Source-Webanalytik-Plattform zur Erhebung von anonymisierten Bewegungsstatistiken unserer Webseitenbesucher.
Für mehr Informationen lesen Sie die Cookie-Richtlinie