Startseite • Leistungen

Value Added
First.

Umfangreiche Services, um Ihre digitalen Geschäftsprozesse
und Datensicherheit zu optimieren.

150+

Enterprise Kunden

20

Jahre Expertise

99.9%

SLA Verfügbarkeit

Reibungsloser Start in Ihr IAM-,
CIAM- oder IGA-Projekt


Unsere Services sind stets auf eine langfristige Zusammenarbeit mit unseren Kunden ausgerichtet. Dabei unterstützen wir unsere Kunden auf ihrer gesamten „IAM-Journey“ – von der Sensibilisierung mit den Themenbereichen des IAM, der Durchführung von Assessments sowie Anforderungs- und Reifegradanalysen, Tool-Auswahlprozessen bis hin zur eigentlichen Implementierung, der späteren Betreuung des Tools im Betrieb und fachlichen Weiterentwicklung. Wir arbeiten dabei stets nach einem „value added principle“ – sprich, alles, was wir tun, soll Mehrwerte für unsere Kunden schaffen.

Vertaut von Unternehmen, die Sicherheit ernst nehmen

Identity Access Management (IAM) & Identity Governance Administration (IGA)


Mitarbeiter wechseln Abteilungen, erhalten neue Aufgaben oder verlassen das Unternehmen. Mit jeder Veränderung entstehen neue Berechtigungen. Ohne klare Prozesse wächst die Zahl der Zugriffsrechte schnell unkontrolliert.

Problem

Mit der Zeit verliert die IT den Überblick darüber, wer auf welche Systeme zugreifen darf. Veraltete Berechtigungen bleiben bestehen, Verantwortlichkeiten sind unklar und Audits werden unnötig aufwendig. Gleichzeitig steigt das Risiko unbefugter Zugriffe.

Outcome

Mit einer zentralen Identity Governance werden Berechtigungen über den gesamten Lebenszyklus eines Mitarbeiters verwaltet – vom Eintritt bis zum Austritt. Rollen, Freigaben und Genehmigungen laufen nachvollziehbar und automatisiert ab. Das schafft Transparenz, reduziert Risiken und erleichtert die Einhaltung von Compliance-Anforderungen.

Privileged Access Management (PAM)


Administratoren und Super-User haben unbeschränkten Zugriff auf Ihre sensibelsten Daten und Systeme. Wenn diese hochprivilegierten Konten nicht lückenlos geschützt und überwacht werden, sind sie das primäre Ziel für Cyberangriffe und interne Missbrauchsfälle.

Problem

Ungesicherte Admin-Passwörter, dauerhafte Sonderrechte und fehlende Protokollierung kritischer Zugriffe öffnen Angreifern Tür und Tor. Ein einziger kompromittierter Admin-Account kann die gesamte IT-Infrastruktur lahmlegen.

Outcome

Ein starkes Privileged Access Management sichert, isoliert und überwacht alle privilegierten Konten. Zugriffsrechte werden nur noch zeitlich begrenzt und rollenbasiert vergeben. Jede kritische Sitzung wird nachvollziehbar dokumentiert, um Missbrauch sofort zu verhindern.

Non-Human Identity Management


Nicht nur Menschen greifen auf Ihre Unternehmensdaten zu. Anwendungen, Bots, APIs und Cloud-Dienste nutzen rund um die Uhr digitale Identitäten und Secrets, um miteinander zu kommunizieren. Diese maschinellen Konten übersteigen die Zahl der menschlichen Nutzer oft um ein Vielfaches und werden bei der Absicherung häufig übersehen.

Problem

Unüberwindbare Mengen an API-Schlüsseln, Token und Zertifikaten sind im Unternehmen verteilt – oft fest im Quellcode verbaut, abgelaufen oder mit zu vielen Rechten ausgestattet. Angreifer nutzen diese unüberwachten, verwaisten Zugänge gezielt als Einfallstor.

Outcome

Ein zentrales Non-Human Identity Management macht alle maschinellen Identitäten sichtbar. Es steuert Berechtigungen nach dem Prinzip der minimalen Rechtevergabe, automatisiert den regelmäßigen Austausch von Secrets und überwacht den Datenverkehr zwischen den Systemen lückenlos.

Single Sign-On (SSO)


Mitarbeiter nutzen täglich dutzende verschiedene Software-Tools und Cloud-Dienste. Das führt im Arbeitsalltag zu einem unübersichtlichen Passwort-Chaos. Die Folge: Unsichere Passwörter auf Notizzetteln, ständige Logins und ein überlasteter IT-Support wegen vergessener Zugangsdaten.

Problem

Mehrere Logins pro Mitarbeiter senken die Produktivität und erhöhen das Sicherheitsrisiko drastisch. Gleichzeitig verliert die IT-Abteilung den Überblick darüber, wer worauf zugreift und ob Accounts beim Ausscheiden eines Mitarbeiters wirklich überall gelöscht werden.

Outcome

Single Sign-On ermöglicht den sicheren Zugriff auf alle freigegebenen Anwendungen mit nur einem einzigen, zentralen Login. In Kombination mit einer Mehrfaktor-Authentifizierung (MFA) steigt die Sicherheit der Konten, während der Komfort für die Nutzer maximiert und der Support spürbar entlastet wird.

Wo stehen Sie bei Ihrer IAM-Journey?


Starke Identitätsverwaltung schafft Vertrauen in jeder Schicht Ihrer Organisation.

Sie haben noch keine
IAM-Lösung implementiert?


Mit folgenden Services können wir Sie unterstützen:

  • Services (Pre-packaged Services)
  • Assessments
  • Sensibilisierung & Awareness
  • Anforderungs- und Reifegradanalyse
  • Toolauswahl

Sie stehen vor oder in der
Implementierung einer Lösung?


Mit folgenden Services können wir Sie unterstützen:
  • Implementierung & Integration von IAM-Lösungen
  • Fachliche Begleitung von Projekten
  • Aufbau eines Rollen-Modells & Rollendesign
  • Strategie- & Prozessberatung

Sie haben bereits Lösungen
implementiert?


Mit folgenden Services können wir Sie unterstützen:
  • Assessments
  • Strategie- & Prozessberatung
  • Solution Support
  • Managed Services

Lassen Sie uns gemeinsam beginnen

Ein Gespräch mit unseren Experten zeigt, wo Ihre Chancen liegen.

Unser Prozess

Wie wir arbeiten

Von der ersten Analyse bis zum laufenden Betrieb. Jeder Schritt ist durchdacht, jeder Schritt zählt.

01

Assessments

Wir schauen genau hin. Assessments zeigen, wo Sie stehen und welche Wege nach vorne führen.

02

Architektur & Beratung

Gute Architektur ist unsichtbar, bis sie fehlt. Wir entwerfen Lösungen, die heute und morgen passen.

03

Implementierung

Aus Plänen werden Systeme. Wir integrieren in bestehende Landschaften, ohne zu zerstören, was funktioniert.

04

Managed Service

Langfristiger Betrieb braucht Erfahrung. Wir kümmern uns, damit Sie sich auf Ihr Geschäft konzentrieren können.

Interessant

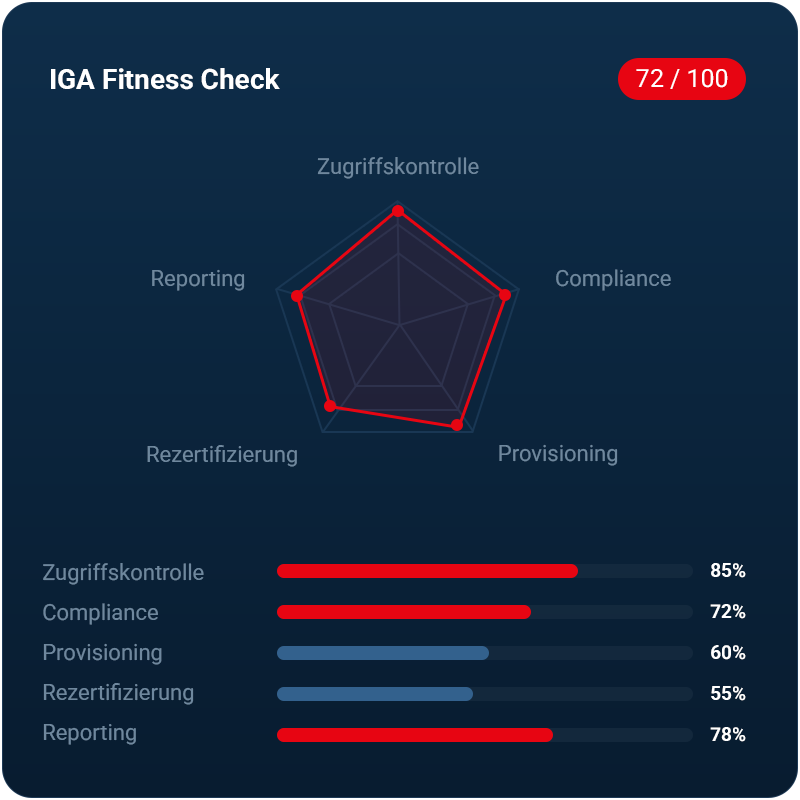
IGA Fitness Check

Erhalten Sie in kurzer Zeit eine strukturierte Bewertung Ihrer Identity Governance im Abgleich mit
regulatorischen Anforderungen wie NIS2 und DORA.

  • Gap-Analyse gegen regulatorische Best Practices
  • Bewertung Ihrer aktuellen IGA-Reife
  • Priorisierte Handlungsempfehlungen
IGA Fitness Check
FAQ

Häufig gestellte
Fragen

Hier finden Sie Antworten auf die wichtigsten Fragen

zu unseren Leistungen und Lösungen

IAM, IGA und PAM: Was ist der Unterschied?
Identity & Access Management (IAM) ist der Oberbegriff für die Verwaltung digitaler Identitäten und Zugriffsrechte. Identity Governance & Administration (IGA) ist der Teil, der Berechtigungen über den Lebenszyklus steuert und prüft: Eintritt, Wechsel und Austritt von Mitarbeitenden, Rollenmodell, regelmäßige Bestätigung von Berechtigungen, Funktionstrennung. Privileged Access Management (PAM) schützt gesondert die Konten mit erweiterten Rechten, also Administratoren, Root- und Servicekonten, durch Passwort-Tresor, befristete Rechte und Sitzungsaufzeichnung. Wir beraten und implementieren alle drei Disziplinen und achten darauf, dass sie ineinandergreifen.
Die EU-Richtlinie NIS2 verlangt nachweisbar kontrollierte Zugriffsrechte: dokumentierte Vergabe- und Entzugsprozesse, Multi-Faktor-Authentifizierung, besonderen Schutz privilegierter Konten und regelmäßige Überprüfung bestehender Berechtigungen. Das deutsche Umsetzungsgesetz gilt seit dem 6. Dezember 2025 ohne Übergangsfrist. Verstöße können bis zu 10 Millionen Euro oder 2 Prozent des Jahresumsatzes kosten, und die Geschäftsleitung haftet persönlich. Eine bestimmte Software schreibt NIS2 nicht vor. Wir übersetzen die Anforderungen in konkrete Maßnahmen für Ihre Systemlandschaft und liefern die Nachweise für Prüfer.
Von den eigenen Anforderungen aus, nicht von der Hersteller-Demo. Welche Zielsysteme müssen angebunden werden, welche Compliance-Nachweise sind zu erbringen, wer betreibt die Lösung später? Wir führen Toolauswahlprozesse herstellerunabhängig durch, mit gewichtetem Anforderungskatalog, Proof of Concept an Ihren eigenen Systemen und Bewertung der Gesamtkosten über fünf Jahre statt nur der Lizenzpreise. Weil wir mehrere Plattformen implementieren und betreiben, kennen wir ihre Stärken und Grenzen aus der Praxis.
Ein Rollenmodell bündelt Einzelberechtigungen zu Geschäftsrollen, etwa „Sachbearbeiter Einkauf“, die automatisch aus Merkmalen des Personalsystems wie Abteilung, Standort und Funktion abgeleitet werden. Ohne Rollenmodell bleibt Identity & Access Management ein Ticketsystem mit manueller Vergabe. Mit Rollenmodell und automatisierten Ein- und Austrittsprozessen sinkt der manuelle Aufwand im Berechtigungsmanagement um 40 bis 60 Prozent. Der Aufbau ist eine Aufgabe der Fachbereiche, nicht der IT. Wir moderieren ihn und halten das Modell so schlank, dass es auch gepflegt wird.
Ein vollständiger Ein- oder Austritt umfasst mehr als Konten und Berechtigungen: Hardware, Zutrittskarte, Schulungsnachweise, Freigaben durch Datenschutz oder Betriebsrat, Rückgabe von Geräten. Solche Schritte liegen vor oder nach dem eigentlichen Identity-Management-System und lassen sich dort oft nur mit hohem Programmieraufwand abbilden. Wir verknüpfen sie mit einer Prozessorchestrierung zu einem durchgängigen Ablauf, der Aufgaben zuweist, Entscheidungen bei den richtigen Personen einholt und den Status verfolgt. Das IGA-System bleibt führend für Identitäten und Rechte. Die Orchestrierung übernimmt alles, was darüber hinausgeht.
Ohne zusätzliche Faktoren ja: Ein gestohlenes Passwort für das Single Sign-on (SSO) öffnet alle angebundenen Anwendungen. Deshalb führen wir SSO ausschließlich mit Multi-Faktor-Authentifizierung ein, bevorzugt passwortlos über Passkeys oder Smartcards, und mit Richtlinien für Gerät, Standort und Risiko. So wird SSO sicherer als dutzende Einzelpasswörter, denn es gibt genau einen Punkt, an dem Sperrung, Protokollierung und Richtlinien greifen. Passwort-Resets als häufigster Fall im Helpdesk gehen um bis zu 80 Prozent zurück.
Ein System für Identity Governance & Administration beantwortet die drei Kernfragen jeder Prüfung per Report: Wer hat aktuell welchen Zugriff, wer hat ihn wann genehmigt, und wann wurde er zuletzt bestätigt? Regelmäßige Bestätigungen, Prüfungen auf Funktionstrennung und die automatische Deaktivierung von Konten beim Austritt liefern die Nachweise für ISO 27001, NIS2, DORA und den IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI). Konten Ausgeschiedener werden deaktiviert und erst nach Ablauf der Aufbewahrungsfrist gelöscht. Wir richten die Prozesse so ein, dass Prüfer sie ohne Erklärung nachvollziehen können.