360TPRM – Risiken durch Drittparteien ganzheitlich erkennen und steuern
Intelligence-driven Third-Party Risk Management für transparente,
resiliente und auditfähige Lieferketten
Third-Party Risk Management im Kontext von
Cybersecurity, Compliance und Resilienz
Unternehmen sind heute stärker denn je von Lieferanten, Cloud-Diensten, Softwareanbietern und weiteren Geschäftspartnern abhängig. Gleichzeitig verändern sich Cyberrisiken, geopolitische Rahmenbedingungen und regulatorische Anforderungen laufend. Klassische Lieferantenlisten und punktuelle Selbstauskünfte reichen deshalb nicht aus, um kritische Abhängigkeiten verlässlich zu steuern.
360TPRM führt Lieferanten-, Risiko- und Evidenzdaten in einer zentralen Plattform zusammen. Die Lösung verbindet strukturierte Assessments mit kontinuierlicher Cyber Threat Intelligence und macht sichtbar, welche Geschäftsprozesse, Produkte und Wertschöpfungsketten von einem Drittanbieter oder Unterlieferanten betroffen sind. So entsteht eine belastbare Grundlage für risikobasierte Entscheidungen – vom Onboarding bis zum Offboarding.
Lieferanten und Abhängigkeiten transparent abbilden
Lieferanten und Abhängigkeiten transparent abbilden
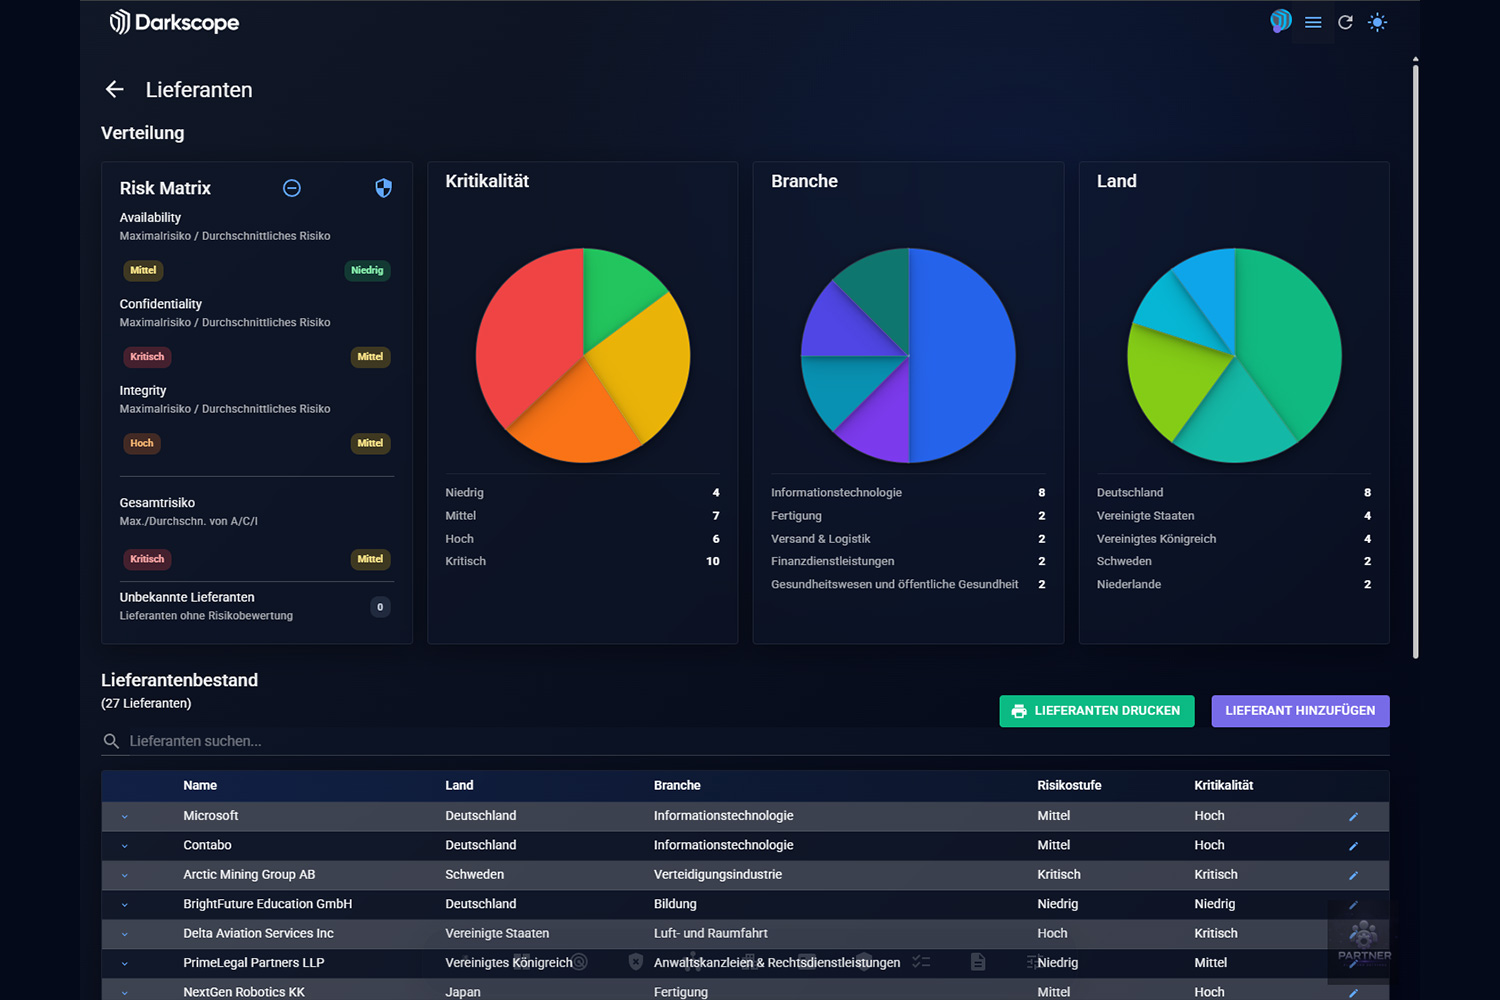
Zentrale Sicht auf Drittparteien, Services, Kritikalitäten und verantwortliche Fachbereiche schaffen.
Prüfungen risikobasiert priorisieren
Prüfungen risikobasiert priorisieren
Kritische Beziehungen gezielt und vertieft bewerten, statt alle Lieferanten mit denselben Fragebögen zu belasten.
Risikoveränderungen frühzeitig erkennen
Risikoveränderungen frühzeitig erkennen
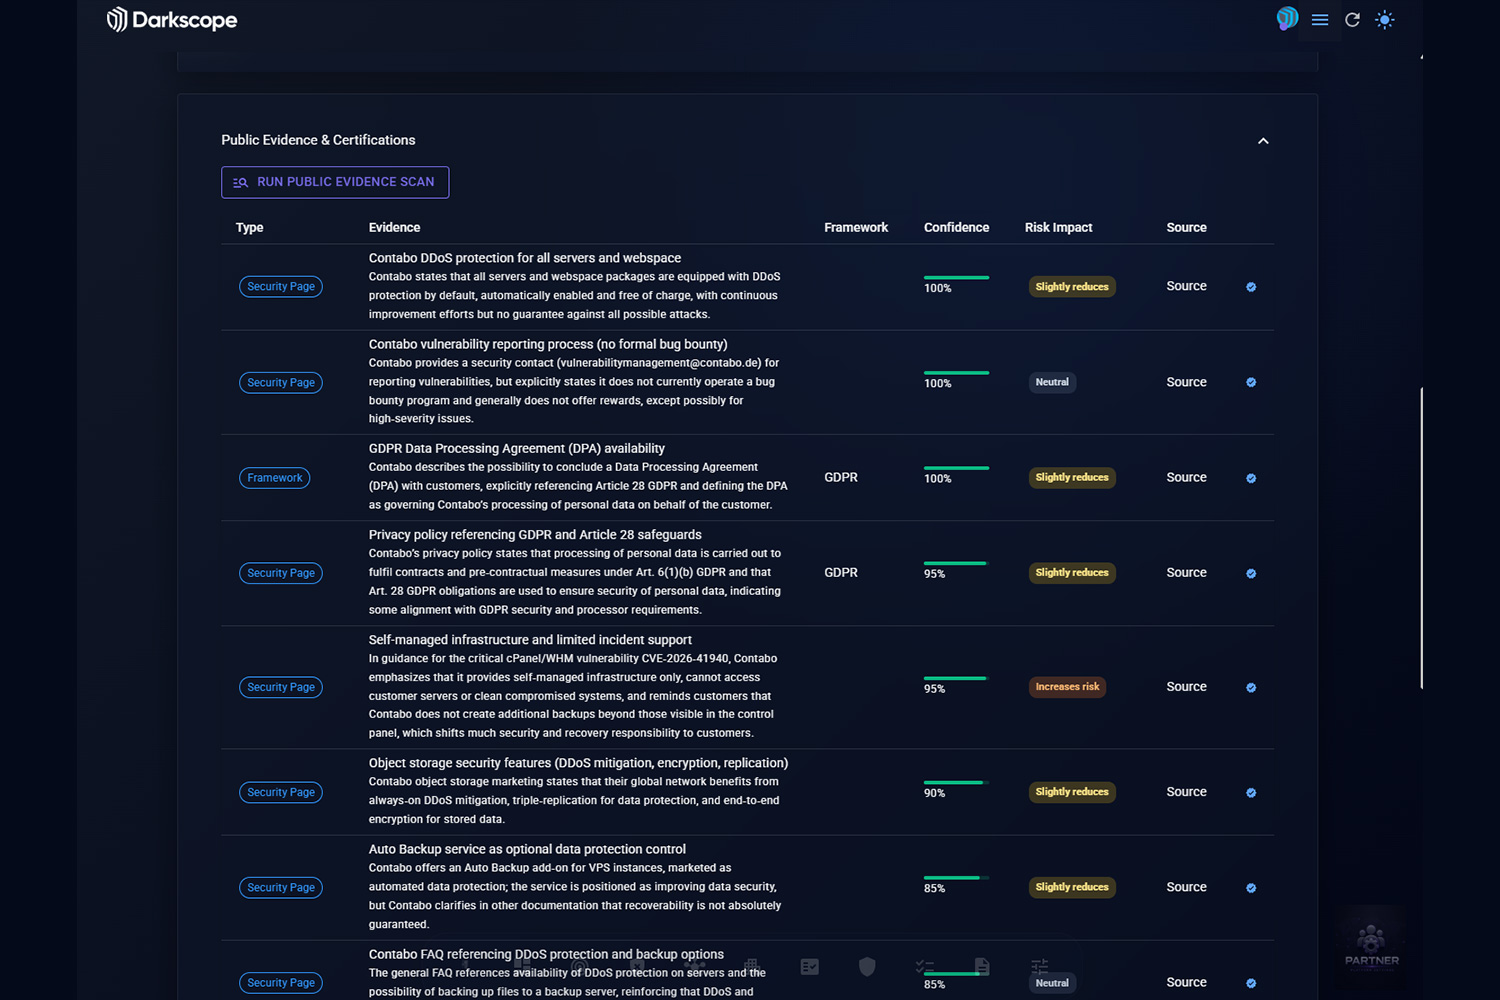
Externe Signale und Cyber Intelligence nutzen, um relevante Veränderungen während der gesamten Vertragslaufzeit zu identifizieren.
Nachweise auditfähig dokumentieren
Nachweise auditfähig dokumentieren
Assessments, Evidenzen, Findings, Maßnahmen und Entscheidungen nachvollziehbar an einem Ort festhalten.
Funktionen von 360TPRM von darkscope
360TPRM unterstützt Unternehmen dabei, Risiken entlang des gesamten Drittparteien-Lebenszyklus strukturiert und skalierbar zu steuern.
- Zentrales Register für Lieferanten, Dienstleister und weitere Drittparteien
- Kritikalitätsbewertung und risikobasiertes Tiering
- Strukturierte Assessments mit Fristen, Erinnerungen und Lieferantenzugang
- Verknüpfung von Selbstauskünften mit externen Evidenzen
- Kontinuierliche Cyber Threat Intelligence und ereignisgesteuerte Warnungen
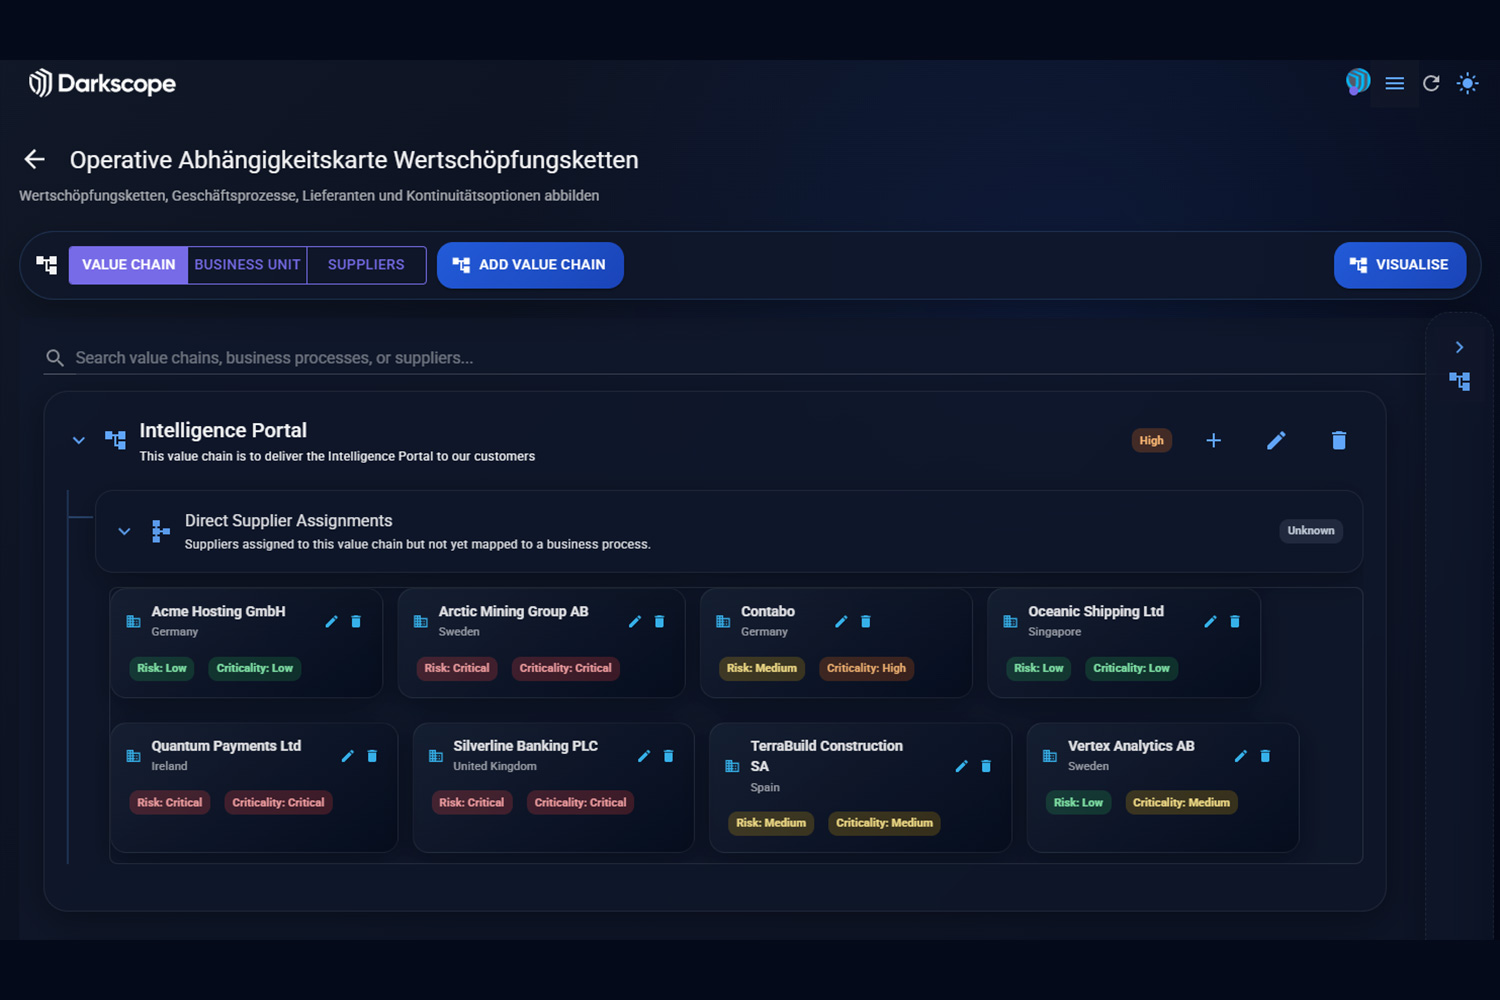
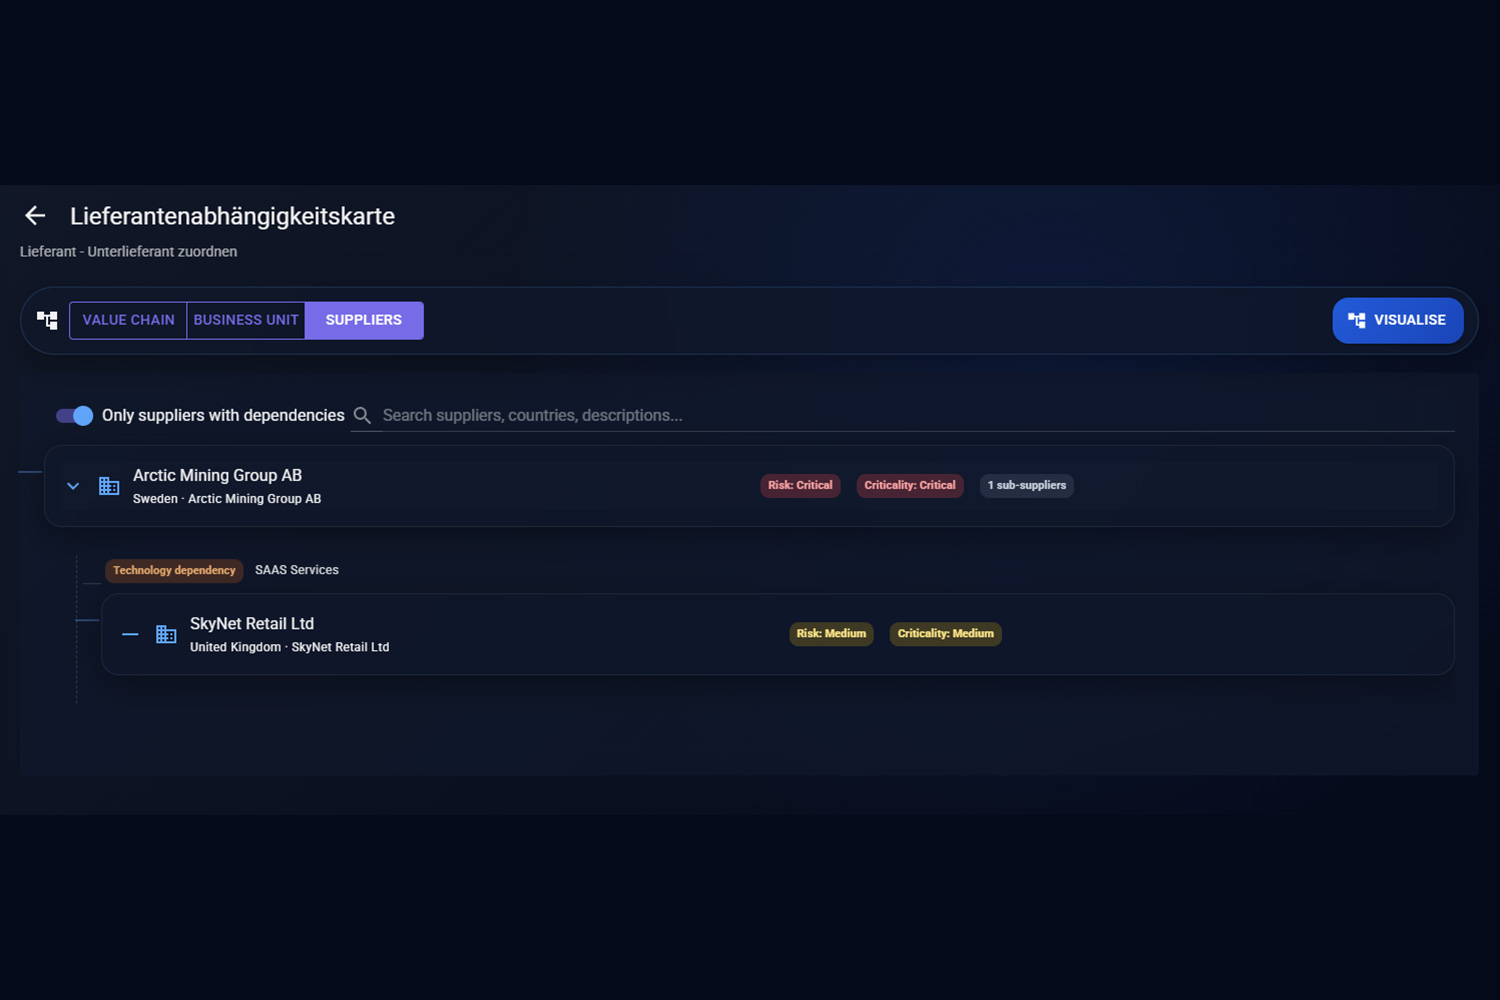
- Zuordnung von Lieferanten zu Geschäftsprozessen, Produkten und Wertschöpfungsketten
- Abbildung von Unterlieferanten, Tier-N-Abhängigkeiten und Konzentrationsrisiken
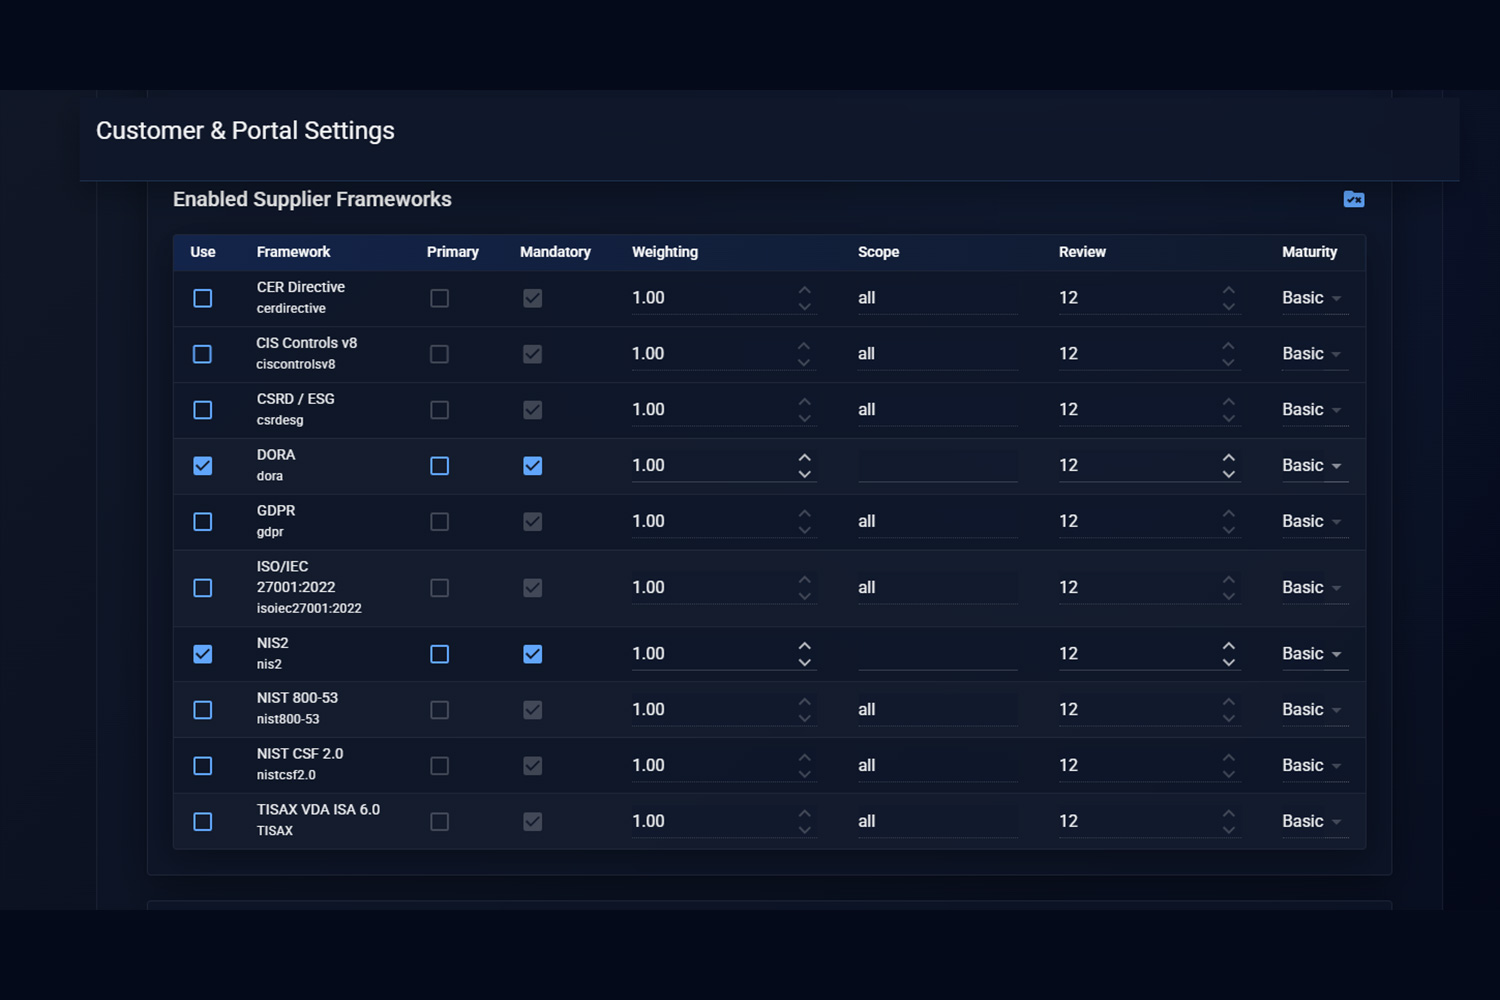
- Unterstützung relevanter Frameworks und Anforderungen, zum Beispiel NIS2, DORA, ISO 27001 und TISAX/VDA ISA
- Dokumentation von Findings, Maßnahmen, Ausnahmen und Entscheidungen
- Audit Trails, Evidenztracking und aussagekräftiges Management-Reporting
Diese Funktionen schaffen eine gemeinsame Daten- und Entscheidungsbasis für Einkauf, Informationssicherheit, Datenschutz, Compliance, Business Continuity und Fachbereiche.
Zugang zu exklusiven Inhalten
Erhalten Sie exklusive Einblicke in das Third-Party Risk Management mit unseren vier Whitepapern für Banken, Versicherungen, KRITIS und die Fertigungsindustrie.
Geben Sie Ihren Namen, Ihre E-Mail-Adresse und Ihr Interessengebiet an, um Zugang zu den Whitepapern und weitere interessante Informationen zu erhalten.
Third-Party Lifecycle Management
Third-Party Lifecycle Management beschreibt die durchgängige Steuerung von Lieferanten- und Dienstleisterrisiken – von der ersten Bedarfsmeldung über die laufende Zusammenarbeit bis zur geordneten Beendigung der Geschäftsbeziehung.
Ziele des Third-Party Lifecycle Managements:
- Kritische Drittparteien frühzeitig identifizieren
- Prüfungen nach Risiko und Geschäftsrelevanz ausrichten
- Freigaben, Maßnahmen und Verantwortlichkeiten nachvollziehbar steuern
- Veränderungen und neue Risiken während der Laufzeit erkennen
- Resilienz, Nachweisfähigkeit und sichere Beendigung gewährleisten
Onboarding
Neue Drittparteien werden erfasst, einem Business Owner und den betroffenen Services zugeordnet sowie nach Kritikalität und inhärentem Risiko eingestuft. Darauf aufbauend startet der passende Prüf- und Freigabeprozess.
Monitoring
Während der Zusammenarbeit werden Assessments, Evidenzen und externe Risikosignale zusammengeführt. Relevante Veränderungen können gezielte Reassessments, Maßnahmen oder Eskalationen auslösen.
Offboarding
Zum Ende der Beziehung werden Zugänge, Datenrückgabe oder -löschung, offene Findings, vertragliche Pflichten und mögliche Abhängigkeiten kontrolliert abgeschlossen und dokumentiert.
Continuous Monitoring & Cyber Threat Intelligence
Risiken entstehen nicht nur zum Zeitpunkt der Lieferantenauswahl. Sicherheitslage, Eigentümerstruktur, Verfügbarkeit oder externe Rahmenbedingungen können sich während einer Vertragslaufzeit wesentlich verändern. 360TPRM ergänzt deshalb periodische Assessments um kontinuierliche externe Signale und lieferantenspezifische Cyber Intelligence.
Typische Monitoring-Bereiche sind
- Hinweise auf exponierte Zugangsdaten oder kompromittierte Accounts
- Auffälligkeiten bei erreichbaren Systemen, Zertifikaten und Sicherheitsmerkmalen
- Cybervorfälle und Veränderungen der extern sichtbaren Angriffsfläche
- Verfügbarkeit und Hinweise auf operative Störungen
- Datenschutz-, Reputations- und Transparenzindikatoren
- Länder-, geopolitische und Sanktionsrisiken
- Veränderungen bei kritischen Abhängigkeiten und Unterlieferanten
Quellen, Confidence-Werte und Risikoauswirkungen helfen dabei, Hinweise einzuordnen und durch Fachverantwortliche zu überprüfen. So werden aus externen Signalen nachvollziehbare Entscheidungen und gezielte Maßnahmen.
Im DACH-Markt stehen Unternehmen vor der Aufgabe, aus gewachsenen Lieferanten-, Vertrags- und IT-Daten ein aktuelles Bild ihrer kritischen Abhängigkeiten zu schaffen – weit über jährliche Fragebögen hinaus. Mit 360TPRM verbinden wir kontinuierliche Cyber Intelligence, transparente Wertschöpfungsketten und auditfähige Prozesse. Als OEDIV bieten wir dazu Beratung, Managed Service und sicheren deutschen Rechenzentrumsbetrieb aus einer Hand – damit unsere Kunden Risiken nicht nur dokumentieren, sondern früh erkennen und wirksam steuern können.
Risiken dort verstehen, wo sie das Geschäft treffen
Ein auffälliger Lieferantenscore allein beantwortet noch nicht, welche Folgen ein Ausfall für das Unternehmen hätte. 360TPRM ordnet Drittparteien den betroffenen Geschäftsprozessen, Produkten, Organisationseinheiten und Wertschöpfungsketten zu. Auch direkte Beziehungen zu Unterlieferanten können abgebildet werden.
Damit werden unter anderem sichtbar:
- Abhängigkeiten kritischer Produkte und Services von einzelnen Anbietern
- Gemeinsame Unterlieferanten hinter mehreren direkten Lieferanten
- Konzentrationen nach Anbieter, Technologie, Region oder Leistung
- Auswirkungen eines Vorfalls auf Geschäftsprozesse und Kundenleistungen
- Handlungsbedarf bei Business Continuity, Substitution und Exit-Planung
Diese geschäftsbezogene Sicht unterstützt Management, Einkauf und Risikofunktionen dabei, Ressourcen auf die Abhängigkeiten mit der größten Wirkung zu konzentrieren.
Systemintegration und Datenanbindung
360TPRM wird in bestehende Einkaufs-, Lieferanten- und Risikoprozesse eingebunden. Vorhandene Daten können übernommen und durch Risiko-, Assessment- und Intelligence-Informationen ergänzt werden. Dadurch entsteht ein gemeinsames Lieferantenbild, ohne etablierte Systemlandschaften vollständig ersetzen zu müssen.
Typische Anbindungen und Datenquellen sind:
- ERP- und Procurement-Systeme, zum Beispiel SAP oder Oracle
- Bestehende Lieferantenregister und Excel-Datenbestände
- Vertrags- und Vendor-Management-Systeme
- GRC-, ISMS- und Compliance-Lösungen
- Identity- und Access-Management-Systeme
- Business-Continuity- und Service-Management-Prozesse
- APIs für den automatisierten Datenaustausch
Durch die Integration lassen sich Lieferantendaten, Business Owner, Kritikalitäten, Prüfstatus und Maßnahmen konsistent halten. Beschaffung, Freigabe, Monitoring und Reporting greifen so besser ineinander.
Schaffen Sie Transparenz über Ihre kritischen Drittparteien
Erfahren Sie, wie 360TPRM Lieferanten-, Cyber- und Abhängigkeitsrisiken in einem gemeinsamen Lagebild zusammenführt – und wie Sie mit einem klar abgegrenzten Einstieg schnell zu belastbaren Ergebnissen kommen.
Häufig gestellte
Fragen
Hier finden Sie Antworten auf die wichtigsten Fragen
zu unseren Leistungen und Lösungen
Was ist Third-Party Risk Management und warum reicht eine klassische Lieferantenbewertung nicht aus?
Third-Party Risk Management steuert Risiken, die durch Lieferanten, Dienstleister, Cloud-Anbieter, Geschäftspartner und deren Unterlieferanten entstehen. Eine klassische Lieferantenbewertung betrachtet häufig vor allem Preis, Qualität und Liefertreue oder basiert auf einer punktuellen Selbstauskunft. Cyberrisiken, Datenzugriffe, regulatorische Anforderungen und operative Abhängigkeiten verändern sich jedoch laufend. Ein wirksames TPRM verbindet deshalb ein belastbares Drittparteieninventar mit risikobasierten Prüfungen, kontinuierlichem Monitoring, Maßnahmenmanagement und einer klaren Zuordnung zu kritischen Geschäftsservices.
Wie gelingt der Einstieg, wenn bereits Hunderte oder Tausende Lieferanten vorhanden sind?
Ein Big-Bang-Rollout ist in der Regel nicht erforderlich. Zunächst werden bestehende Lieferantendaten aus ERP-, Einkaufs- oder Excel-Beständen in einem zentralen Register zusammengeführt. Anschließend werden die geschäftskritischen Services und die dafür relevanten Drittparteien priorisiert. Ein sinnvoller Einstieg konzentriert sich häufig auf die 20 bis 50 kritischsten Services und Lieferanten. Von dort aus können Datenqualität, Prüfpfade und Monitoring schrittweise ausgebaut werden.
Ersetzt kontinuierliches Monitoring Lieferantenfragebögen und Audits vollständig?
Nein. Externe Signale können interne Kontrollen, Vertragsinhalte, getestete Notfallpläne oder nicht öffentlich sichtbare Unterauftragnehmer nicht vollständig bewerten. 360TPRM nutzt Cyber Intelligence und externe Evidenzen, um Selbstauskünfte zu überprüfen, Fragebögen gezielter einzusetzen und bei relevanten Veränderungen ein Reassessment auszulösen. Dadurch sinkt der manuelle Aufwand, während kritische Sachverhalte vertieft geprüft werden können.
Wie unterstützt 360TPRM Anforderungen wie NIS2, DORA, ISO 27001 oder TISAX?
360TPRM unterstützt die strukturierte Erfassung von Drittparteien, Kritikalitäten, Kontrollen, Evidenzen, Findings und Maßnahmen. Relevante Frameworks können als Grundlage für Prüf- und Nachweisprozesse genutzt werden; gemeinsame Evidenzen lassen sich für mehrere Anforderungen wiederverwenden. Audit Trails und Reporting erleichtern die Nachvollziehbarkeit gegenüber Management, Kunden und Prüfern. Die Plattform unterstützt damit die Umsetzung und Dokumentation – sie stellt jedoch nicht automatisch die regulatorische Konformität eines Unternehmens her.
Was unterscheidet 360TPRM von klassischen TPRM- oder GRC-Lösungen?
360TPRM verbindet klassische TPRM-Workflows mit kontinuierlicher Cyber Threat Intelligence und einer geschäftsbezogenen Sicht auf Wertschöpfungsketten, Produkte und Tier-N-Abhängigkeiten. Dadurch wird nicht nur sichtbar, ob ein Anbieter ein Risiko aufweist, sondern auch, welche Services und Geschäftsbereiche betroffen sein können. Hinzu kommen die Beratung und Managed Services von OEDIV SecuSys sowie der SaaS-Betrieb in deutschen OEDIV-Rechenzentren. Das schafft eine Kombination aus Plattform, Intelligence, fachlicher Begleitung und verlässlichem Betrieb.