Identity Governance &
Administration (IGA) –
Verwaltung digitaler Identitäten
und Berechtigungen
Identitäten und Berechtigungen im Unternehmen zuverlässig steuern
Wer darf auf welche Anwendungen, Systeme und Daten zugreifen? Und entspricht dieser Zugriff noch den tatsächlichen Aufgaben und Verantwortlichkeiten?
Mit wachsender Zahl an Anwendungen, Mitarbeitenden, externen Dienstleistern und digitalen Prozessen wird es immer schwieriger, Identitäten und Berechtigungen manuell im Blick zu behalten.
Identity Governance & Administration (IGA) schafft die Grundlage dafür, digitale Identitäten und Zugriffsrechte strukturiert zu verwalten.
Dabei geht es nicht nur um die technische Vergabe von Berechtigungen. Entscheidend sind nachvollziehbare Prozesse, klare Verantwortlichkeiten und die regelmäßige Überprüfung bestehender Zugriffe.
Benutzerkonten zentral zu verwalten
Berechtigungen systemübergreifend zu steuern
Änderungen an Identitäten nachzuvollziehen
Anforderungen aus Audits zu erfüllen
IGA verbindet Identitäten, Berechtigungen und Prozesse
Eine moderne IGA-Lösung begleitet den gesamten Lebenszyklus einer Identität – vom Eintritt eines Mitarbeiters über Veränderungen innerhalb des Unternehmens bis zum Austritt. Berechtigungen können automatisiert vergeben, angepasst und wieder entzogen werden.
Gleichzeitig schafft IGA Transparenz darüber, welche Benutzer über welche Zugriffsrechte verfügen. Rollen, Verantwortlichkeiten und Genehmigungsprozesse lassen sich zentral abbilden und nachvollziehbar dokumentieren.
Das ist insbesondere für Unternehmen mit komplexen Organisationsstrukturen, vielen Anwendungen oder hohen Anforderungen an Sicherheit und Compliance relevant.
IGA mit OEDIV SecuSys
OEDIV SecuSys unterstützt Unternehmen bei der Konzeption, Einführung und Weiterentwicklung von Identity Governance & Administration. Dabei betrachten wir IAM nicht ausschließlich aus technischer Perspektive, sondern beziehen bestehende Prozesse, Verantwortlichkeiten und Systemlandschaften mit ein.
Als herstellerunabhängiger IAM-Partner unterstützen wir bei der Auswahl geeigneter Technologien und begleiten die Umsetzung von der ersten Analyse bis zum laufenden Betrieb. So entsteht eine IGA-Struktur, die nicht nur technisch funktioniert, sondern im Unternehmensalltag tragfähig ist.
Gerade bei gewachsenen Strukturen ist ein schrittweises Vorgehen häufig sinnvoller als eine komplette Neuorganisation. Gemeinsam mit unseren Kunden identifizieren wir deshalb zunächst die relevanten Prozesse und Handlungsfelder und entwickeln daraus eine passende IAM-Roadmap.
Funktionen einer IGA-Lösung
Eine IGA-Plattform unterstützt typischerweise folgende Funktionen:
- Bereitstellung und Verwaltung von Benutzerkonten
- Verwaltung von Rollen und Berechtigungen
- Steuerung von Zugriffsanfragen und Genehmigungen
- Durchführung von Berechtigungsüberprüfungen
- Dokumentation von Änderungen an Identitäten
- Anbindung von HR-Systemen und IT-Anwendungen
Diese Funktionen dienen der strukturierten Verwaltung von
Identitäten und Zugriffsrechten in Unternehmen.
User Lifecycle Management
Das User Lifecycle Management beschreibt die Verwaltung von
Benutzeridentitäten über ihren gesamten Lebenszyklus.
Ziele des User Lifecycle Managements:
- Konsistente Verwaltung von Benutzerkonten
- Reduzierung manueller Tätigkeiten
- Verringerung von Fehlberechtigungen
- Nachvollziehbarkeit von Änderungen
Joiner
Beim Eintritt eines Mitarbeitenden werden Benutzerkonten und Basisberechtigungen erstellt. Die Zuweisung erfolgt in der Regel auf Basis von Organisationsdaten aus HR-Systemen.
Mover
Bei organisatorischen Änderungen (z. B. Abteilungswechsel) werden bestehende Berechtigungen angepasst. Nicht mehr benötigte Zugriffe werden entfernt, neue Berechtigungen hinzugefügt.
Leaver
Beim Austritt eines Mitarbeitenden werden Benutzerkonten deaktiviert und Berechtigungen entzogen. Ziel ist die Vermeidung ungenutzter oder verwaister Konten.
Access Governance
Access Governance beschreibt die Kontrolle und Überprüfung von Berechtigungen innerhalb eines Unternehmens. Ziel ist es, sicherzustellen, dass Benutzer nur die Berechtigungen besitzen, die sie für ihre Tätigkeit benötigen.
Typische Bestandteile sind:
- Definition von Rollen- und Berechtigungsmodellen
- Genehmigungsprozesse für Zugriffsanfragen
- Regelmäßige Überprüfung von Berechtigungen (Rezertifizierung)
- Prüfung von SoD-Konflikten (Segregation of Duties)
- Erstellung von Audit- und Compliance-Berichten
Systemintegration (Connectivity)
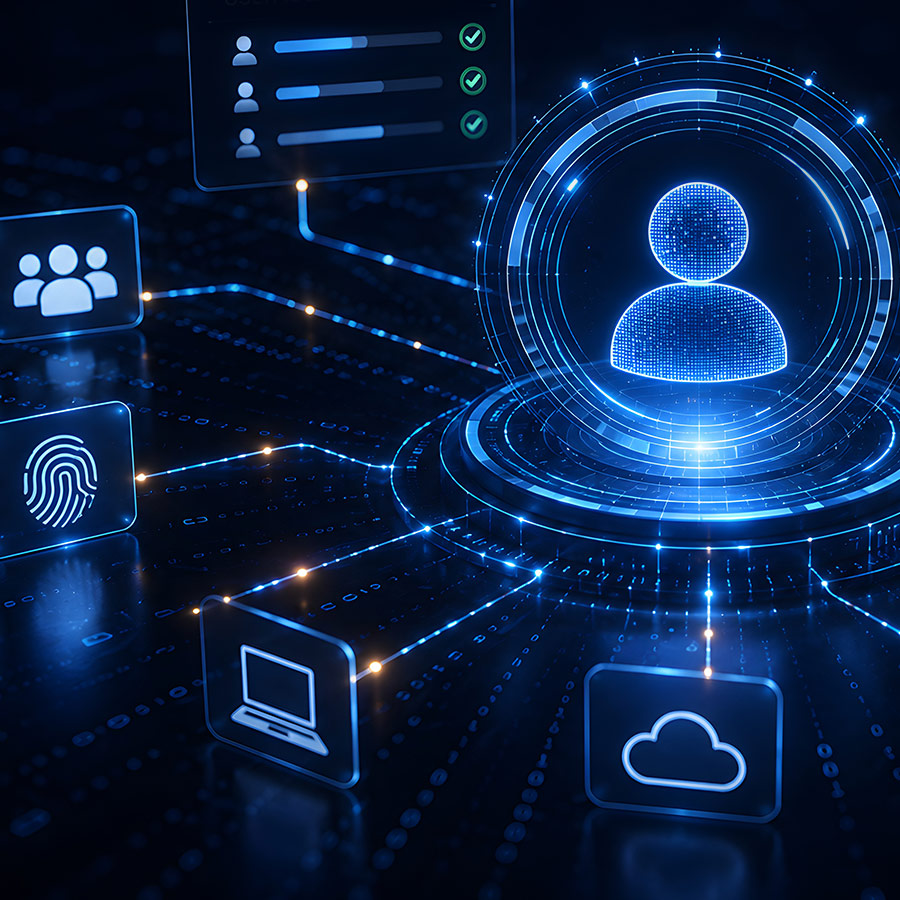
IGA-Systeme werden mit verschiedenen IT-Systemen verbunden, um Identitäts- und
Berechtigungsdaten zu synchronisieren.
Typische angebundene Systeme sind:
- HR-Systeme (z. B. als führende Datenquelle)
- Active Directory / Microsoft Entra ID
- ERP-Systeme (z. B. SAP)
- Microsoft 365
- Cloud-Anwendungen
- Fachanwendungen
- Identity Provider (IdP)
- IT Service Management Systeme (ITSM)
Durch diese Integrationen werden Benutzerkonten und
Berechtigungen systemübergreifend verwaltet.
IGA Assessment
Ein IGA Assessment dient der Analyse bestehender Prozesse im Bereich Identity Governance. Das Ergebnis ist eine Bewertung des aktuellen Zustands sowie eine Übersicht über bestehende Schwachstellen und Abhängigkeiten.
Folgende Bereiche werden betrachtet:
- Verwaltung von Benutzerkonten
- Umsetzung von Joiner-, Mover- und Leaver-Prozessen
- Aufbau von Rollen- und Berechtigungsmodellen
- Durchführung von Berechtigungsprüfungen
- Grad der Automatisierung
- Systemintegration
- Dokumentation und Nachvollziehbarkeit
Für welche Unternehmen ist IGA relevant?
Identity Governance & Administration eignet sich insbesondere für Unternehmen, in denen viele Identitäten, Anwendungen und Berechtigungen zusammenkommen. Dazu gehören beispielsweise größere mittelständische Unternehmen und Konzerne mit heterogenen Systemlandschaften, mehreren Standorten oder komplexen Organisationsstrukturen.
Auch steigende Anforderungen an Nachvollziehbarkeit, Datenschutz und Informationssicherheit machen ein strukturiertes Berechtigungsmanagement zunehmend relevant.
IGA als Grundlage für ein ganzheitliches IAM
IGA ist ein wichtiger Baustein einer übergreifenden Identity- und-Access-Management-Strategie. Je nach Ausgangssituation lässt sich IGA beispielsweise mit Access Management, Single Sign-on, Privileged Access Management oder weiteren IAM-Disziplinen verbinden.
OEDIV SecuSys unterstützt Unternehmen dabei, diese Bausteine sinnvoll aufeinander abzustimmen und IAM langfristig weiterzuentwickeln.
Häufig gestellte
Fragen
Hier finden Sie Antworten auf die wichtigsten Fragen
zu unseren Leistungen und Lösungen
Ist IGA für NIS2- und DORA-Compliance verpflichtend?
Was ist Identity & Access Management (IAM)?
Identity & Access Management (IAM) umfasst Prozesse und Technologien zur Verwaltung digitaler Identitäten und zur Steuerung von Zugriffsrechten auf Systeme, Anwendungen und Daten. Dazu gehören unter anderem Identitätsverwaltung, Authentifizierung, Autorisierung und Zugriffskontrolle.
Was ist Identity Governance & Administration (IGA)?
Identity Governance & Administration (IGA) ist ein Teilbereich von Identity & Access Management. IGA konzentriert sich auf die Verwaltung und Governance von Identitäten und Berechtigungen. Dazu gehören unter anderem User Lifecycle Management, Rollen- und Berechtigungsmanagement, Access Reviews, Rezertifizierungen, Compliance und die Nachvollziehbarkeit von Änderungen.
Was ist der Unterschied zwischen IAM und IGA?
IAM beschreibt den übergeordneten Ansatz zur Verwaltung digitaler Identitäten und Zugriffe. IGA ist ein Bestandteil von IAM und fokussiert insbesondere auf Governance, Berechtigungsmanagement, Lifecycle-Prozesse, Kontrolle und Nachvollziehbarkeit. Während IAM beispielsweise auch Authentifizierung und Zugriffskontrolle umfasst, beschäftigt sich IGA unter anderem mit der Frage, wer welche Berechtigungen besitzt und ob diese weiterhin erforderlich sind.
Warum benötigen Unternehmen IAM und IGA?
IAM und IGA unterstützen Unternehmen dabei, digitale Identitäten und Zugriffsrechte strukturiert zu verwalten. Automatisierte Prozesse können den administrativen Aufwand reduzieren. Gleichzeitig schaffen Berechtigungsüberprüfungen und nachvollziehbare Prozesse eine Grundlage für IT-Sicherheit, Audits und die Umsetzung von Compliance-Anforderungen.
Welche Systeme können an eine IGA-Lösung angebunden werden?
IGA-Lösungen können je nach eingesetzter Plattform mit unterschiedlichen Systemen integriert werden. Dazu gehören beispielsweise HR-Systeme, Active Directory, Microsoft Entra ID, SAP und andere ERP-Systeme, Microsoft 365, Cloud- und Fachanwendungen, Identity Provider (IdP) sowie IT Service Management Systeme (ITSM).
Was ist ein IGA Assessment?
Ein IGA Assessment analysiert bestehende Prozesse und Strukturen im Bereich Identity Governance & Administration. Betrachtet werden beispielsweise Benutzerkonten, Joiner-Mover-Leaver-Prozesse, Rollen- und Berechtigungsmodelle, Berechtigungsüberprüfungen, Automatisierungsgrad, Systemintegrationen sowie Dokumentation und Nachvollziehbarkeit.
Für welche Unternehmen ist IGA relevant?
IGA ist insbesondere für Unternehmen relevant, die viele Benutzer, komplexe Berechtigungsstrukturen oder eine Vielzahl von IT-Systemen verwalten. Auch bei erhöhten Anforderungen an Compliance, Audits und die Nachvollziehbarkeit von Zugriffsrechten kann eine strukturierte Identity Governance sinnvoll sein.