Neue regulatorische Verschärfungen für mehr Resilienz, Sicherheit und Krisenvorsorge
Mit dem KRITIS-Dachgesetz und dem NIS2-Umsetzungsgesetz wurden zum Jahreswechsel zwei Gesetze verabschiedet, die erstmals bundesweit einheitliche, sektorübergreifende Mindeststandards für den physischen Schutz kritischer Infrastrukturen festlegen und einen stabilen Rahmen für die Informations- und Netzsicherheit schaffen.
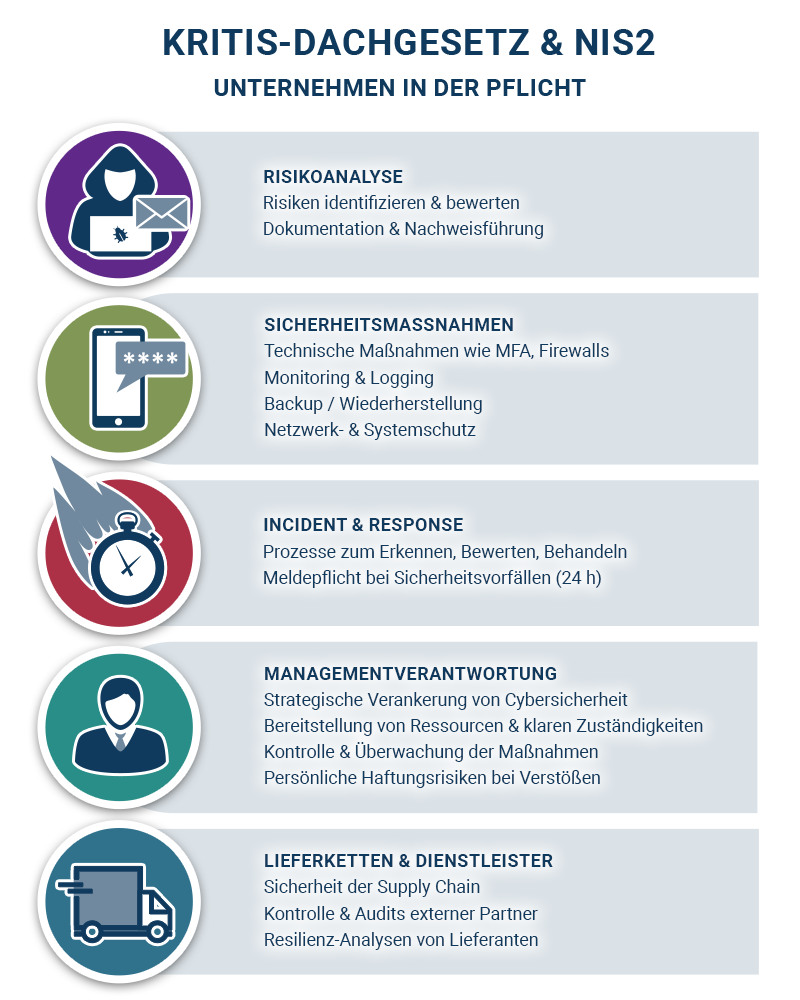
Die KRITIS-Gesetzgebung und NIS2 verpflichten dabei zu nachweisbarer IT- und Resilienz-Sicherheit. Sie erhöhen den Audit- und Dokumentationsdruck erheblich und verlagern die Haftung erstmals klar auf die Geschäftsführung.
Für Unternehmen bedeuten die neuen regulatorischen Verschärfungen, nicht mehr nur irgendwann einmal zu handeln, sondern konkret jetzt Strukturen zu schaffen, Prozesse anzupassen und Verantwortlichkeiten zu klären. Doch was bedeutet das genau für Ihr Unternehmen? Was ist zu tun?