RBAC (Role-based Access Control): Revolutionäre Einfachheit für Ihre IT-Sicherheit

Role-based Access Control (RBAC) vereinfacht die Verwaltung von Zugriffsrechten, reduziert Sicherheitsrisiken und schafft transparente Berechtigungskonzepte. Erfahren Sie, wie RBAC die Grundlage für eine sichere, skalierbare und effiziente IT-Sicherheitsstrategie bildet.

RBAC (Role-based Access Control) ist eine Methode, die den Zugriff auf IT-Ressourcen einfacher, sicherer und effizienter macht. Wer schon einmal ein Active Directory gepflegt oder mit der IT darüber diskutiert hat, weiß, dass das Thema Rechteverwaltung schnell zu einem unübersichtlichen schwarzen Loch mutieren kann. Die Folgen: erhöhte Intransparenz, mehr Angriffsfläche für ungewollte oder unerwünschte Datenzugriffe und damit ganz klar ein erhöhtes Risiko für das gesamte Unternehmen. Aber muss das immer so sein? Natürlich nicht, denn RBAC zeigt, dass wahre Genialität in der Einfachheit liegt. In Kombination mit Konzepten wie Zero Trust und Identity and Access Management (IAM) erreicht RBAC eine neue Ebene der IT-Sicherheit und Benutzerverwaltung.

RBAC
RBAC - Serverraum

Warum RBAC? Die Kraft von Klarheit und Kontrolle

Sicherheit und Effizienz sind eng miteinander verbunden. Ohne das eine ist das andere nicht nachhaltig. RBAC bietet beides:

Effizienz durch Struktur

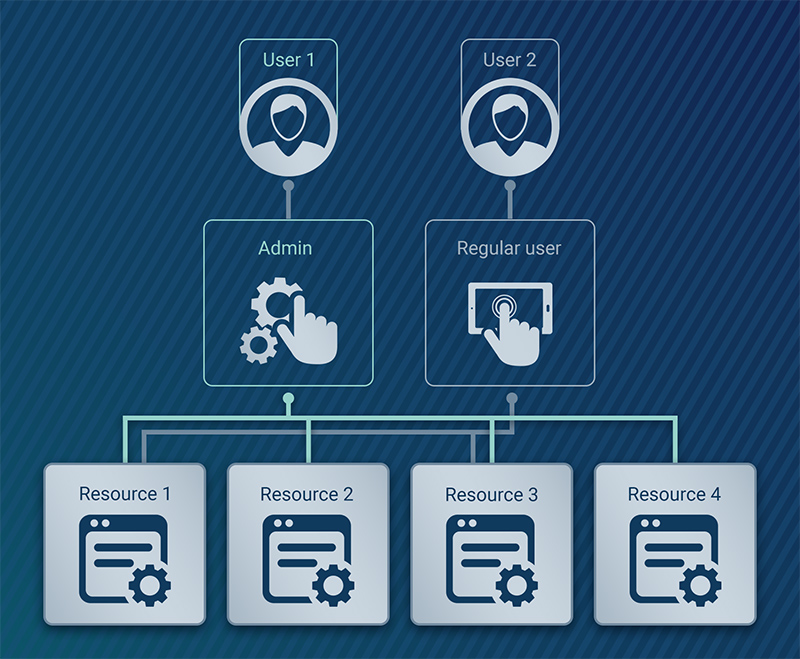
Haben Sie schon einmal versucht, Tausende von individuellen Zugriffsrechten zu verwalten? RBAC organisiert diese Rechte über Rollen, was nicht nur Zeit spart, sondern auch menschliche Fehler minimiert. In Verbindung mit einem IAM-System können Rollen und Identitäten zentral aus den Geschäftsbereichen heraus verwaltet werden, was die Effizienz weiter steigert und erhebliche Kostenoptimierungen ermöglicht.

Sicherheit durch Minimierung

Mit RBAC bekommt jeder Benutzer genau das, was er braucht – nicht mehr und nicht weniger. Dieses Prinzip des „Least Privilege“ reduziert das Risiko von Sicherheitsverletzungen drastisch. Kombiniert mit einem Zero-Trust-Ansatz, bei dem jeder Zugriff streng geprüft wird, erhöht sich das Sicherheitsniveau nochmals.

Skalierbarkeit

Egal, ob Ihr Unternehmen erst am Anfang steht oder ein Global Player ist – RBAC skaliert mit Ihnen. Rollen können angepasst, erweitert und delegiert werden, ohne das gesamte System überarbeiten zu müssen. IAM-Lösungen erleichtern das Hinzufügen neuer Benutzer und die Anpassung von Rollen an wachsende Anforderungen.

Wie implementiere ich RBAC?

Die Implementierung von RBAC mag wie die Entwicklung eines neuen Produkts erscheinen. Mit den richtigen Prinzipien wird dieser Prozess jedoch zu einem Game-Changer:
1: Analyse der Rollen

Definieren Sie zunächst die Rollen und Verantwortlichkeiten in Ihrer Organisation. Wer macht was? Was brauchen sie?

Listen Sie alle Ressourcen auf, die geschützt werden müssen. Definieren Sie klar, welche Rolle auf welche Ressourcen zugreifen darf. Mit einem Zero-Trust-Modell sollten diese Rechte regelmäßig überprüft werden. Eine Aufgabe, bei der Sie Ihr IAM unterstützen kann.

Weisen Sie jedem Mitarbeiter die passende Rolle zu. Automatisieren Sie diesen Prozess so weit wie möglich, um Fehler zu vermeiden. IAM-Systeme helfen, die Zuordnung effizient und transparent zu gestalten.

IAM-Systeme sind keine Einbahnstraße. Evaluieren und aktualisieren Sie Ihre Rollen und Berechtigungen regelmäßig, um flexibel und sicher zu bleiben. Integrieren Sie dabei Zero-Trust-Audits, um potenzielle Schwachstellen zu identifizieren.

RBAC Personen Netz

Fallstricke bei der Umstellung auf RBAC

Die Umstellung auf RBAC ist eine Investition in die Zukunft Ihrer IT-Sicherheit, birgt aber auch Herausforderungen. Folgende Stolpersteine sollten Sie unbedingt vermeiden:

Unklare Rollendefinitionen

Eine der größten Gefahren besteht darin, Rollen zu grob oder zu detailliert zu definieren. Sind Rollen zu weit gefasst, erhalten Benutzer unnötige Berechtigungen, was die Sicherheit gefährdet. Zu detaillierte Rollen hingegen können das System kompliziert und unübersichtlich machen.

Ohne klare Kommunikation und Schulung kann RBAC auf Widerstand stoßen. Benutzer und Administratoren müssen die Vorteile verstehen und ihre Rollen klar zugewiesen bekommen.

Oft werden bestehende Prozesse nicht ausreichend analysiert. Dadurch entstehen Lücken, die das RBAC-System ineffizient machen oder wichtige Zugriffsrechte einschränken.

Die Auswahl der richtigen IAM- und Zero-Trust-Lösungen ist entscheidend. Ohne geeignete Tools wird die Verwaltung von Rollen und Berechtigungen schnell zur Herausforderung.

RBAC ist kein „einmal implementieren und vergessen“-System. Rollen, Berechtigungen und Benutzer müssen regelmäßig überprüft und aktualisiert werden, um mit den sich ändernden Anforderungen Schritt zu halten.

Was Sie bei der Einführung von RBAC beachten sollten

Stakeholder einbeziehen

Binden Sie alle relevanten Teams und Abteilungen in den Prozess ein. Nur so können Rollen realistisch definiert und akzeptiert werden.

Pilotprojekte durchführen

Beginnen Sie mit kleinen Projekten, um die Funktionalität und den Nutzen von RBAC zu testen. So können Probleme frühzeitig erkannt und Anpassungen vorgenommen werden.

Klare Dokumentation

Dokumentieren Sie Rollen, Rechte und Prozesse ausführlich. Das erleichtert die Administration und die Einarbeitung neuer Mitarbeitender.

Automatisierung nutzen

Setzen Sie auf IAM-Systeme und Zero-Trust-Ansätze, um Prozesse zu automatisieren. Das reduziert Fehler und spart Zeit.

Langfristig denken

RBAC ist kein kurzfristiges Projekt, sondern eine langfristige Strategie. Planen Sie Wartung, Schulung und regelmäßige Updates von Anfang an mit ein.

RBAC: Mehr als Sicherheit

RBAC ist nicht nur ein Werkzeug – es ist eine Philosophie. Es verkörpert den Geist der Einfachheit und Eleganz, den wir in der Technologie so sehr schätzen. Wenn Sie RBAC implementieren, schaffen Sie nicht nur ein sichereres System, sondern auch eines, das mit Klarheit, Fokus und Effizienz arbeitet. Durch die Kombination von RBAC mit Zero Trust und IAM wird Ihre Sicherheitsstrategie noch robuster, effektiver und vor allem kosteneffizienter. Im Kern von RBAC steckt eine grundlegende Wahrheit: Wenn man Komplexität reduziert, erhöht man die Effektivität. Genau wie bei einem gut durchdachten Produkt. RBAC ist der Schlüssel für die Sicherheit der Zukunft. Es ist intuitiv, effizient und vor allem notwendig in einer Welt, in der Daten das wertvollste Gut sind. Integrieren Sie Zero Trust und IAM in Ihre Strategie, um Ihre IT-Sicherheit auf die nächste Stufe zu heben. Technologie ist nicht kompliziert – wir machen sie kompliziert. Mit RBAC beweisen wir, dass Einfachheit die ultimative Raffinesse ist. Machen Sie aus Ihrer IT-Sicherheit ein Meisterwerk. Wählen Sie RBAC – die Rolle, die Ihr Unternehmen voranbringt.
Newsletter

Bleiben Sie informiert

Abonnieren Sie unseren Newsletter und erhalten Sie regelmäßig Einblicke
zu Identity & Access Management.

    Mit dem Absenden des Formulars willige ich in die Verarbeitung meiner angegebenen Daten zur Bearbeitung meiner Anfrage ein.
    Die Einwilligung kann ich jederzeit mit Wirkung für die Zukunft widerrufen. Weitere Informationen: Datenschutzerklärung.
    Weiterlesen

    Weitere Artikel

    Jetzt persönlich informieren!

    Zusammenfassend lässt sich sagen, dass Sie mit RBAC die Herausforderungen der Rechteverwaltung effektiv meistern und gleichzeitig die IT-Sicherheit erhöhen. Wenn Sie mehr über die Vorteile von RBAC und dessen Integration in Ihre bestehende Infrastruktur erfahren möchten, zögern Sie nicht, uns zu kontaktieren. Wir stehen Ihnen gerne für eine individuelle Beratung zur Verfügung!