Identity Resilience: Warum Identitäten 2025 das neue Einfallstor für Cyberangriffe auf Stadtwerke sind

Kompromittierte Identitäten zählen zu den größten Cyberrisiken für Stadtwerke und Energieversorger. Entdecken Sie, wie Identity Resilience dabei hilft, digitale Identitäten zu schützen, Angriffe frühzeitig zu erkennen und kritische Infrastrukturen wirksam abzusichern.

Schlüsselrolle digitaler Identitäten in der Cybersicherheit von Versorgern

Angesichts der politischen Entwicklungen weltweit sowie der europäischen Souveränitätsbestrebungen erfährt die Digitalisierung hierzulande einen neuen Aufschwung. Vor allem Stadtwerke und Energieversorger unterliegen einem fundamentalen, nicht selten sogar disruptiven Wandel: Intelligente IoT-Lösungen für die Stadt der Zukunft, E-Mobilität, Smart Metering und die zunehmende Nutzung grüner Energien gehen mit einem radikalen Umbau der Energiesysteme einher.
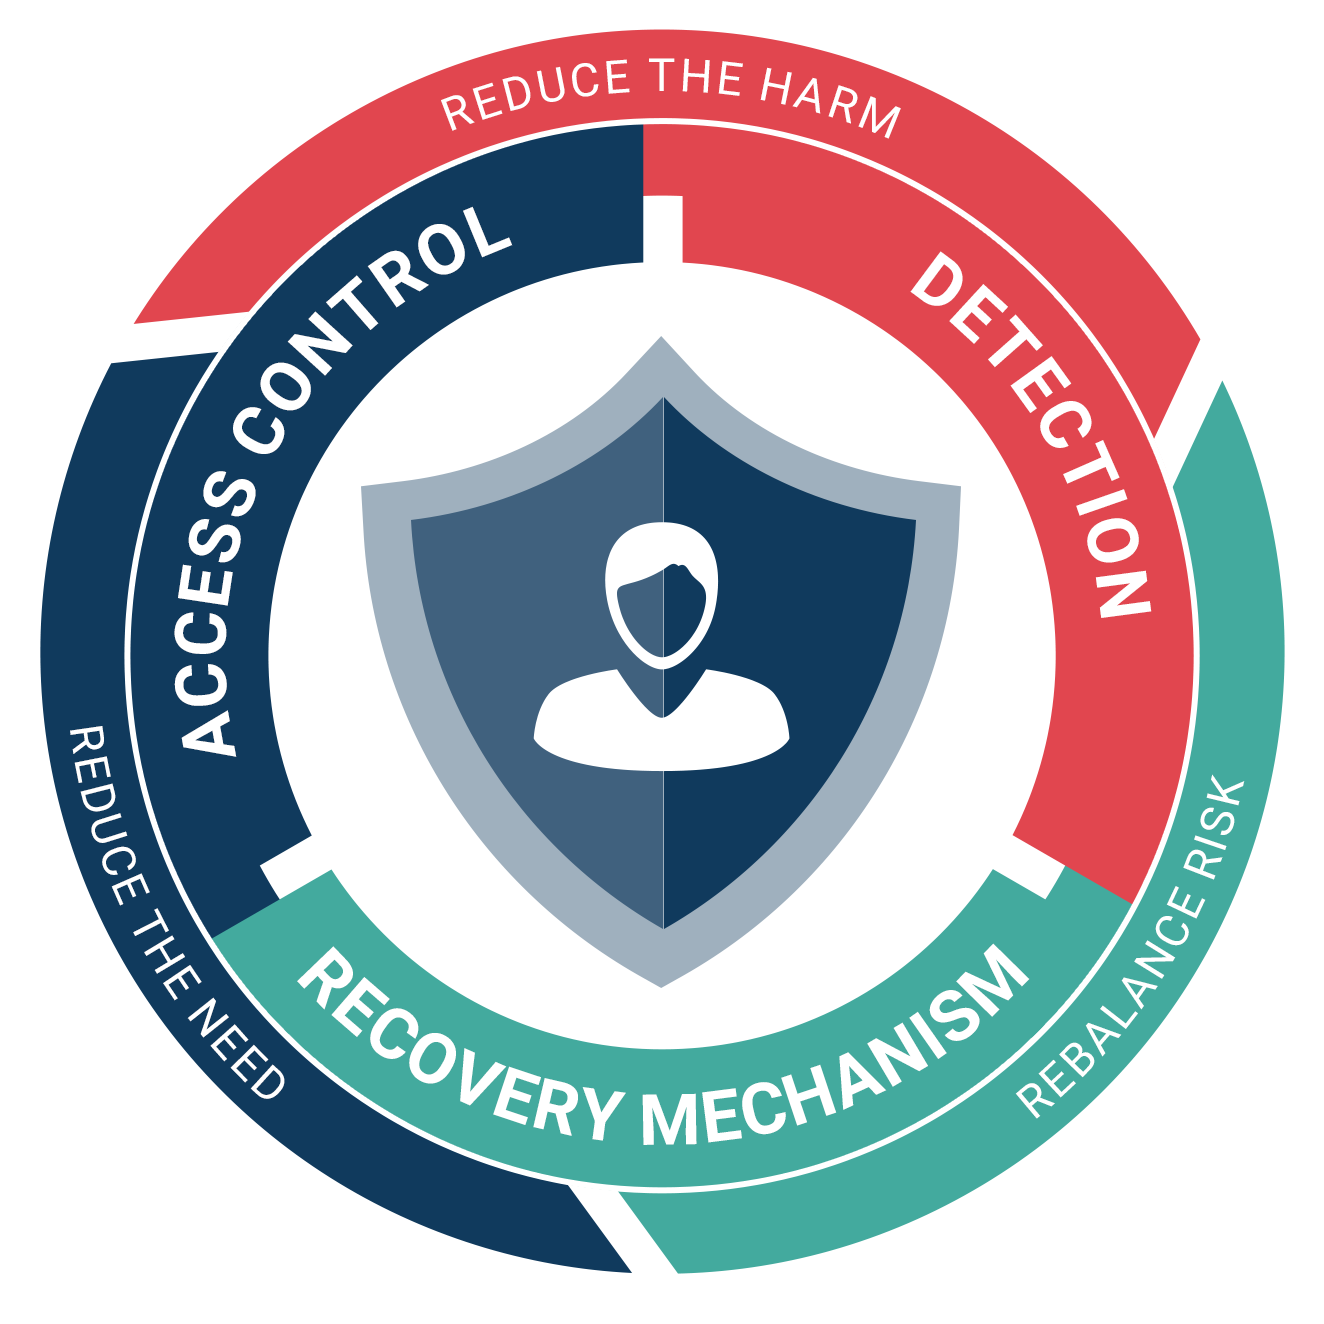
Identity Resilience Grafik - Access Conrol, Detection, Recovery Mechanism

Diese Situation hat jedoch auch einen unangenehmen Nebeneffekt: Sie eröffnet neue Angriffsflächen für Cyberkriminalität. Gut organisierte, global vernetzte und mit KI-basierten Tools ausgestattete Kriminelle haben schnell erkannt, dass der Weg über einen existierenden Account im Unternehmen meist der einfachere ist. Daher stehen digitale Identitäten bereits seit Jahren im Zentrum ihrer Aktivitäten, da sie den Zugang zu Systemen, Daten und kritischer Infrastruktur deutlich vereinfachen. Somit sind kompromittierte Identitäten insbesondere im Jahr 2025 die größte Bedrohung für die Cybersicherheit von EVU.
Identity Resilience Stadtwerke - Wasseraufbereitungsgelände

Identitäten im Fadenkreuz der Angreifenden

Cyberkriminelle haben längst erkannt, dass ihnen nicht der klassische Systemhack, sondern der Diebstahl von Identitäten alle Türen öffnet. Phishing, Credential Stuffing, MFA-Bypassing oder der Missbrauch von Dienstkonten sind heute die häufigsten Einfallstore.

Für Stadtwerke besonders kritisch sind dabei:

  • veraltete Authentifizierungsmethoden bei legacybasierten SCADA- oder ERP-Systemen
  • ein unzureichender Schutz privilegierter Konten (Dienst- oder Admin-Konten)
  • eine fehlende Übersicht über die Identitätslandschaft durch Schatten-IT oder dezentrale IT-Strukturen
  • die Mitarbeitenden als Einfallstor Nr. 1, wobei durch Social Engineering umgehend auch branchenspezifisches Insiderwissen abgefischt werden kann

Gerade kleine und mittlere EVU geraten immer stärker ins Fadenkreuz der Angreifenden, die entweder gezielt Betriebsprozesse sabotieren oder wertvolle Kundendaten erbeuten wollen. Digitale Identitäten bieten hier den Zugang zu Steuerungssystemen (Operational Technology), Kundendaten (CRM, Portale), Abrechnungsprozessen (ERP) und internen Verwaltungsprozessen (HR. Mail-Kommunikation).

Identity Resilience Stadtwerke - Mann in einer Versorgeranlage

Für Stadtwerke steigt der Handlungsdruck

Vor dem Hintergrund wachsender Angriffszahlen (das aktuelle „Bundeslagebild Cybercrime 2024 liefert hier eine eindrückliche Übersicht) und einer immer größeren regulatorischen Dichte, die auch die Geschäftsführer zunehmend in persönliche Haftung nimmt (Stichwort KRITIS und Überführung der NIS-2-Richtlinie in deutsches Recht) müssen sich Stadtwerke auch sicherheitsseitig professionell aufstellen. Der Schlüssel dafür ist eine starke Identity Resilience, die nicht nur die IT-Sicherheit in den Fokus nimmt, sondern auch auf Faktoren wie Versorgungssicherheit, Kundenvertrauen oder Zukunftsfähigkeit in der digitalen Transformation abzielt.

Für Stadtwerke steigt der Handlungsdruck

Zur erfolgreichen Stärkung der Identitätslandschaft bedarf es eines individuell zugeschnittenen, strategischen Vorgehensmodells.

Dieses umfasst die nachfolgenden Schritte:

  • Bestandsaufnahme und Transparenz schaffen: Ermittlung aller vorhandenen Identitäten (Mitarbeitende, Systeme, Anwendungen)
  • Implementierung wirkungsvoller Zero-Trust-Prinzipien: Verifizierung aller Zugriffe, unabhängig von Ort, Gerät oder Nutzerrolle – Vertrauen ist gut, Kontrolle ist besser
  • Durchsetzung starker Authentifizierungen: Multi-Faktor-Authentifizierung (MFA) als Standard, auch und gerade bei privilegierten Konten und Fernzugriffen
  • Einführung eines Privileged Access Managements: Etablierung individueller Schutzmechanismen und Logging-Funktionen für besonders schützenswerte Konten
  • Monitoring und Anomalieerkennung: Der Einsatz intelligenter Erkennungssysteme, die optimalerweise in einer 24/7-Überwachung durch echte Menschen in einem modernen SOC ergänzt werden
  • Sensibilisierung aller Mitarbeitenden: Regelmäßige Schulungen zu Phishing, Social Engineering und dem sicheren Umgang mit Zugangsdaten

Schon lange geht es nicht mehr darum, OB ein Cyberangriff passiert, sondern WANN ein Stadtwerk in das Fadenkreuz Cyberkrimineller gerät. Da EVU als Kritische Infrastrukturen besonders gefährdet sind, bedarf es eines besonders sensiblen Umgangs mit digitalen Identitäten. Jetzt ist der Moment, die eigene Identitätsstrategie zu überdenken – bevor es andere tun. Bei Bedarf auch mit Unterstützung unabhängiger, branchenerfahrener Beratungsgesellschaften.

Was bedeutet Identity Resilience?

Identity Resilience (Identitätsresilienz) beschreibt die Fähigkeit eines Unternehmens, seine digitalen Identitäten vor Kompromittierung zu schützen, Missbrauch zu verhindern bzw. schnell zu erkennen und Schäden zu begrenzen.

Newsletter

Bleiben Sie informiert

Abonnieren Sie unseren Newsletter und erhalten Sie regelmäßig Einblicke
zu Identity & Access Management.

    Mit der Anmeldung akzeptieren Sie unsere Datenschutzbestimmungen.

    Weiterlesen

    Weitere Artikel

    Bereit für ein erstes Gespräch?

    Lassen Sie uns gemeinsam bewerten, wie resilient und zukunftssicher Ihr Identity &
    Access Management wirklich ist.